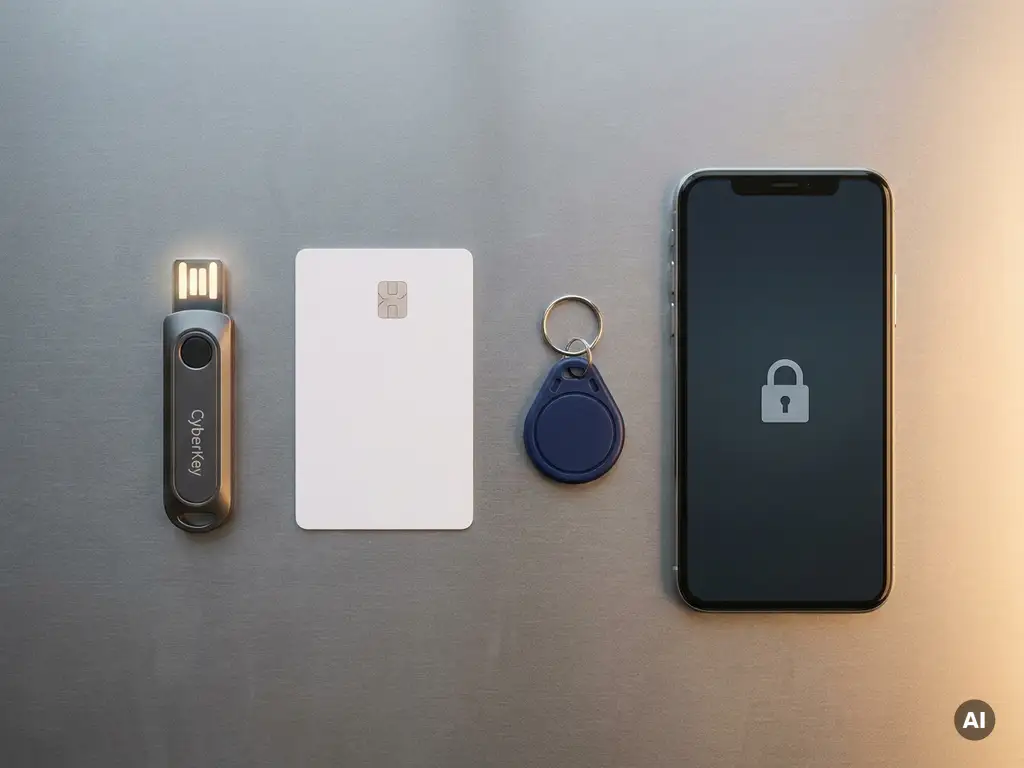
Hoeveel soorten toegangspassen zijn er?
Er zijn meerdere soorten toegangspassen, elk gebaseerd op een andere technologie: magneetstrippassen, RFID-kaarten, smartcards en mobiele toegangspassen zijn de meest voorkomende varianten. Welke soort het meest geschikt is, hangt af van de beveiligingseisen, het gebruiksgemak en de infrastructuur van een organisatie. In dit artikel beantwoorden we de meest gestelde vragen over toegangspassen, zodat je goed geïnformeerd de juiste keuze kunt maken. Heb je vragen over jouw specifieke situatie, neem dan gerust contact op met Sellox.
Welke technologieën worden gebruikt in toegangspassen?
Toegangspassen maken gebruik van vier hoofdtechnologieën: magneetstrip, RFID (radiofrequentie-identificatie), smartcardchips en NFC (Near Field Communication). Elke technologie verschilt in leesbereik, beveiligingsniveau en toepassingsmogelijkheden. De keuze voor een bepaalde technologie bepaalt grotendeels hoe veilig en flexibel een toegangsbeheersysteem is.
De magneetstrip is de oudste en eenvoudigste technologie. De gegevens staan opgeslagen in een magnetische laag op de achterkant van de pas. Deze variant is goedkoop maar gevoelig voor slijtage en relatief eenvoudig te kopiëren.
RFID-passen communiceren draadloos met een lezer via radiogolven. De gebruiker hoeft de pas niet in een apparaat te steken; een korte beweging langs de lezer volstaat. NFC is een variant van RFID die op kortere afstand werkt en ook in smartphones is ingebouwd. Smartcards bevatten een ingebedde microchip die gegevens versleuteld opslaat en verwerkt, wat ze aanzienlijk veiliger maakt dan magneetstrippassen.
Wat is het verschil tussen een RFID-pas en een smartcard?
Het belangrijkste verschil is dat een RFID-pas passief gegevens uitzendt, terwijl een smartcard actief gegevens verwerkt via een ingebouwde microprocessor. Een smartcard kan cryptografische berekeningen uitvoeren en gegevens versleuteld opslaan, waardoor het beveiligingsniveau aanzienlijk hoger ligt dan bij een standaard RFID-pas.
Een RFID-pas bevat doorgaans alleen een unieke identificatiecode die door een lezer wordt uitgelezen. Dit is snel en gebruiksvriendelijk, maar biedt minder bescherming tegen skimming of klonen. Een smartcard daarentegen voert een wederzijdse authenticatie uit met het lezerapparaat, wat betekent dat zowel de pas als de lezer elkaars identiteit verifiëren voordat toegang wordt verleend.
Voor omgevingen met hogere beveiligingseisen, zoals serverruimtes, laboratoria of financiële instellingen, is een smartcard vrijwel altijd de betere keuze. Voor standaard kantooromgevingen biedt een RFID-pas doorgaans voldoende bescherming in combinatie met aanvullende maatregelen.
Welke soorten toegangspassen worden het meest gebruikt in bedrijven?
In de meeste bedrijven worden RFID-passen en smartcards het meest toegepast. RFID-kaarten domineren vanwege hun lage kostprijs, gebruiksgemak en brede compatibiliteit met bestaande lezers. Smartcards worden vaker ingezet in sectoren waar hogere beveiliging vereist is, zoals de overheid, de zorg en de financiële dienstverlening.
Magneetstrippassen raken steeds meer in onbruik door hun kwetsbaarheid en beperkte functionaliteit. Mobiele toegangspassen via smartphone-apps winnen snel terrein, met name bij organisaties die hun toegangsbeheer willen moderniseren zonder fysieke kaarten te beheren. De meest voorkomende keuze in 2026 is een combinatie van smartcards voor gevoelige zones en RFID-passen voor algemene toegang.
Hoe veilig zijn de verschillende soorten toegangspassen?
De veiligheid van een toegangspas hangt sterk af van de gebruikte technologie. Smartcards bieden het hoogste beveiligingsniveau dankzij versleuteling en wederzijdse authenticatie. RFID-passen zijn matig beveiligd en kunnen bij verouderde systemen worden geskimd. Magneetstrippassen zijn het minst veilig. Mobiele passen scoren hoog wanneer ze gekoppeld zijn aan biometrie of tweefactorauthenticatie.
Risico’s per type pas
- Magneetstrip: Eenvoudig te kopiëren met goedkope apparatuur; biedt geen versleuteling.
- RFID (oudere standaarden zoals EM4100): Kwetsbaar voor skimming op afstand; geen wederzijdse authenticatie.
- RFID (moderne standaarden zoals MIFARE DESFire): Sterke versleuteling; aanzienlijk moeilijker te klonen.
- Smartcard: Hoogste beveiliging; chip voert cryptografische verificatie uit.
- Mobiele pas: Veiligheid afhankelijk van de beveiliging van het apparaat en de gebruikte app.
Aanvullende beveiligingsmaatregelen
Een toegangspas op zichzelf is nooit afdoende. Combinaties met een pincode, biometrische verificatie of tijdgebonden toegangsrechten verhogen de beveiliging aanzienlijk. Bij verlies of diefstal moet een pas onmiddellijk kunnen worden geblokkeerd via het beheersysteem.
Kan een toegangspas worden gecombineerd met andere functies?
Ja, moderne toegangspassen kunnen meerdere functies combineren op één kaart of apparaat. Naast toegangscontrole kunnen passen worden gebruikt voor tijdregistratie, betaling in de bedrijfskantine, printen bij beveiligde printers en identificatie op de werkvloer. Dit maakt één pas tot een multifunctioneel instrument dat processen vereenvoudigt.
Smartcards en mobiele passen lenen zich het beste voor multifunctioneel gebruik, omdat ze meer geheugen en verwerkingscapaciteit hebben. Organisaties die meerdere systemen willen integreren, kiezen vaak voor een platform dat al deze functies centraal beheert. Dit verlaagt de beheerlast en biedt medewerkers meer gemak.
Wanneer kies je voor een mobiele toegangspas in plaats van een fysieke kaart?
Een mobiele toegangspas is de betere keuze wanneer een organisatie beheergemak, schaalbaarheid en modernisering vooropstelt. Mobiele passen kunnen op afstand worden uitgegeven, geblokkeerd of aangepast zonder dat een fysieke kaart hoeft te worden vervangen. Ze zijn ideaal voor hybride werkplekken, tijdelijke medewerkers en organisaties met meerdere locaties.
Een fysieke kaart blijft geschikter in omgevingen waar smartphones niet zijn toegestaan, zoals bepaalde productielocaties of beveiligde overheidsgebouwen. Ook voor medewerkers zonder bedrijfstelefoon of in situaties waar de betrouwbaarheid van hardware boven flexibiliteit gaat, biedt een fysieke kaart voordelen.
De keuze hoeft niet exclusief te zijn. Veel organisaties hanteren een hybride model waarbij medewerkers zowel een fysieke kaart als een mobiele pas kunnen gebruiken, afhankelijk van de situatie. Dit geeft maximale flexibiliteit zonder in te leveren op beveiliging.
Wil je weten welk type toegangspas het beste past bij jouw organisatie? Neem contact op met Sellox voor persoonlijk advies op maat.
Veelgestelde vragen
Hoe weet ik welk type toegangspas het beste past bij mijn organisatie?
Begin met het in kaart brengen van je beveiligingseisen, het aantal gebruikers en de beschikbare infrastructuur. Voor kantooromgevingen met standaard beveiligingseisen volstaat een RFID-pas vaak, terwijl organisaties in de zorg, overheid of financiële sector beter af zijn met smartcards. Een leverancier zoals Sellox kan je helpen een passende analyse te maken op basis van jouw specifieke situatie en wensen.
Wat moet ik doen als een medewerker zijn toegangspas verliest?
Blokkeer de verloren pas onmiddellijk via het beheersysteem, zodat onbevoegden geen toegang kunnen krijgen. Bij moderne systemen kan dit op afstand en in real time worden gedaan, wat de responstijd aanzienlijk verkort. Daarna kan een nieuwe pas worden aangemaakt en uitgegeven, waarbij bij mobiele passen zelfs geen fysieke vervanging nodig is.
Kan ik mijn bestaande toegangspassysteem upgraden zonder alles te vervangen?
In veel gevallen is een gefaseerde upgrade mogelijk, waarbij nieuwe lezers worden geïnstalleerd die compatibel zijn met zowel het oude als het nieuwe pastype. Dit geeft organisaties de tijd om geleidelijk over te stappen zonder operationele verstoringen. Het is wel belangrijk om vooraf te controleren of de bestaande infrastructuur, zoals bekabeling en software, compatibel is met de nieuwe technologie.
Zijn RFID-toegangspassen gevoelig voor skimming en hoe bescherm ik me daartegen?
Oudere RFID-standaarden zoals EM4100 zijn inderdaad kwetsbaar voor skimming, waarbij een kwaadwillende de pasgegevens op afstand uitleest met speciale apparatuur. Overstappen op moderne standaarden zoals MIFARE DESFire, die gebruikmaken van sterke versleuteling, verkleint dit risico aanzienlijk. Aanvullende maatregelen zoals een pincode of biometrische verificatie bieden een extra beveiligingslaag bovenop de pas zelf.
Hoe werkt het beheer van toegangsrechten bij een groot aantal medewerkers?
Bij grotere organisaties wordt toegangsbeheer centraal geregeld via een softwareplatform, waarbij rechten per medewerker, afdeling of locatie kunnen worden ingesteld en aangepast. Wijzigingen, zoals een nieuwe functie of het vertrek van een medewerker, worden direct doorgevoerd in het systeem zonder dat passen fysiek hoeven te worden vervangen. Mobiele passen bieden hierbij het grootste gemak, omdat updates draadloos en op afstand worden doorgevoerd.
Wat zijn de meest gemaakte fouten bij de implementatie van een toegangspassysteem?
Een veelgemaakte fout is kiezen voor de goedkoopste oplossing zonder rekening te houden met toekomstige beveiligingseisen of schaalbaarheid, waardoor het systeem binnen enkele jaren al verouderd is. Ook wordt het belang van een duidelijk blokkeerprotocol bij verlies of diefstal van passen regelmatig onderschat. Tot slot vergeten organisaties soms aanvullende maatregelen zoals tijdgebonden toegangsrechten of tweefactorauthenticatie in te stellen, waardoor een gevonden of gestolen pas langdurig misbruikt kan worden.
Is een mobiele toegangspas ook betrouwbaar als de smartphone geen internetverbinding heeft?
Ja, de meeste moderne mobiele toegangssystemen werken offline via Bluetooth of NFC, waardoor een actieve internetverbinding op het moment van toegang niet vereist is. De toegangsrechten worden periodiek gesynchroniseerd wanneer de telefoon wel verbinding heeft, zodat wijzigingen tijdig worden doorgevoerd. Het is wel verstandig om te controleren hoe snel wijzigingen, zoals het blokkeren van een pas, worden doorgevoerd bij offline gebruik, en dit mee te nemen in je beveiligingsbeleid.