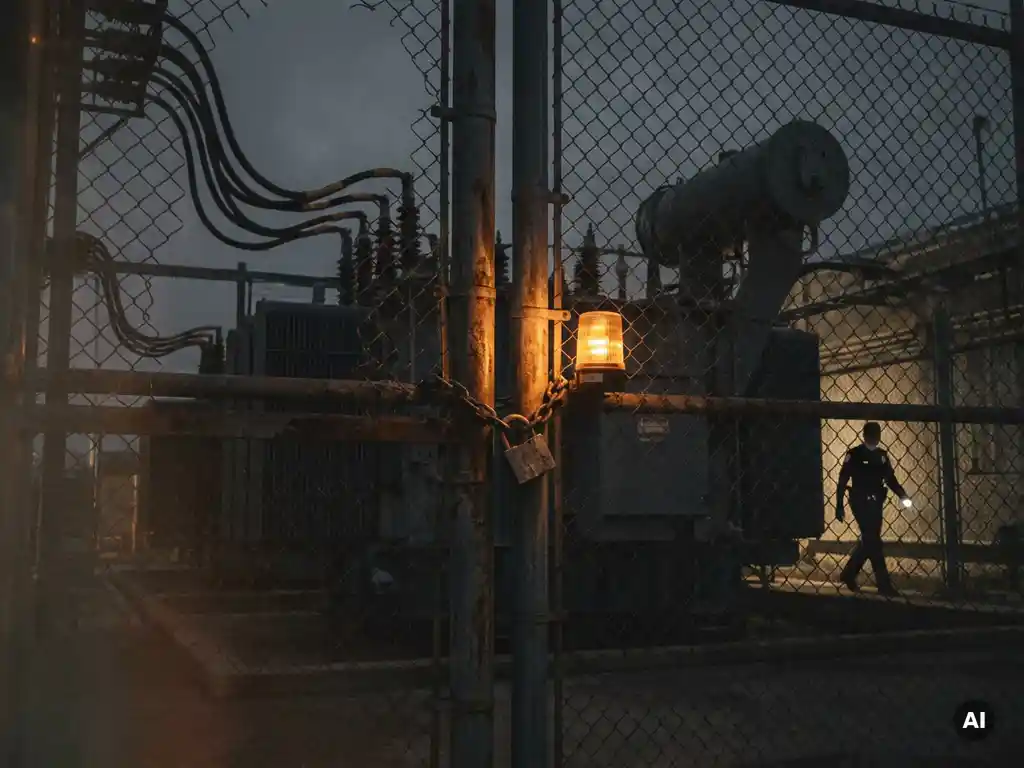
Hoe voorkom je sabotage van vitale infrastructuur?
Sabotage van vitale infrastructuur voorkom je door een combinatie van fysieke beveiliging, strikt toegangsbeheer, vroege detectie en heldere responsprocedures. Geen enkele maatregel is op zichzelf afdoende: effectieve bescherming vereist een gelaagde aanpak waarbij technologie, mensen en processen samenwerken. Wil je weten hoe jouw organisatie hier concreet invulling aan kan geven? Neem gerust contact op met Sellox. In dit artikel beantwoorden we de meest gestelde vragen over het beveiligen van kritieke infrastructuur.
Wat wordt er verstaan onder vitale infrastructuur?
Vitale infrastructuur omvat alle systemen, netwerken en voorzieningen waarvan de uitval of verstoring ernstige maatschappelijke gevolgen heeft. Denk aan energievoorziening, drinkwater, transport, telecommunicatie, financiële systemen en de gezondheidszorg. Wanneer een van deze sectoren uitvalt, worden burgers, bedrijven en overheidsinstanties direct in hun functioneren getroffen.
De Nederlandse overheid hanteert een officiële lijst van vitale sectoren die periodiek wordt herzien. Naast de klassieke fysieke infrastructuur valt ook digitale infrastructuur steeds vaker onder deze definitie. Datacenters, industriële controlesystemen en kritieke softwareplatforms worden daarmee net zo relevant als een elektriciteitscentrale of een waterbeheersingsinstallatie. Het onderscheid tussen fysieke en digitale vitale infrastructuur vervaagt in de praktijk snel, omdat de meeste fysieke systemen tegenwoordig digitaal worden aangestuurd.
Welke vormen van sabotage bedreigen vitale infrastructuur?
Vitale infrastructuur wordt bedreigd door zowel fysieke als digitale sabotage. Fysieke sabotage omvat het doelbewust beschadigen van installaties, het manipuleren van apparatuur of het verstoren van logistieke ketens. Digitale sabotage richt zich op het binnendringen van netwerken, het uitschakelen van industriële systemen of het verspreiden van malware in kritieke besturingssoftware.
Naast externe dreigingen vormt interne sabotage een onderschat risico. Medewerkers of contractors met toegang tot gevoelige systemen kunnen bewust of onbewust schade aanrichten. Andere vormen van sabotage zijn:
- Fysieke aanvallen op transformatorstations, pompen of communicatietorens
- Cyberaanvallen via phishing, ransomware of aanvallen op industriële controlesystemen
- Supply chain-sabotage waarbij componenten of software worden gemanipuleerd vóór levering
- Insider threats door medewerkers met kwaadwillende intenties of onder externe druk
- Hybride aanvallen die fysieke en digitale methoden combineren
De dreiging van staatsactoren en georganiseerde criminelen neemt toe. In 2026 zien beveiligingsexperts een duidelijke toename van gerichte, langdurige aanvallen waarbij saboteurs eerst onopgemerkt verkennen voordat ze toeslaan.
Wie is verantwoordelijk voor de bescherming van kritieke infrastructuur?
De verantwoordelijkheid voor de bescherming van kritieke infrastructuur is gedeeld tussen de overheid en private partijen. De rijksoverheid stelt het wettelijke kader en de nationale dreigingsanalyse op, terwijl eigenaren en exploitanten van vitale objecten zelf verantwoordelijk zijn voor de operationele beveiliging van hun installaties.
In Nederland coördineert de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) de aanpak op nationaal niveau. Sectorale toezichthouders, zoals de Autoriteit Nucleaire Veiligheid en Stralingsbescherming of de Inspectie Leefomgeving en Transport, zien toe op naleving binnen specifieke domeinen.
Voor organisaties in de private sector betekent dit dat zij niet kunnen leunen op overheidsbeveiliging alleen. Zij zijn wettelijk en moreel verplicht om zelf adequate beveiligingsmaatregelen te treffen, risicoanalyses uit te voeren en samen te werken met relevante overheidsinstanties bij incidenten. Samenwerking tussen publieke en private partijen, ook wel publiek-private samenwerking genoemd, is daarbij onmisbaar.
Hoe detecteer je sabotage van vitale infrastructuur vroegtijdig?
Vroege detectie van sabotage begint bij het continu monitoren van zowel fysieke locaties als digitale systemen. Afwijkend gedrag, ongebruikelijke toegangspogingen, onverklaarbare storingen of verdachte aanwezigheid rondom een object zijn signalen die direct moeten worden herkend en opgevolgd.
Fysieke detectiemethoden
Camerasystemen met beeldanalyse, bewegingssensoren, omheiningsdetectie en regelmatige fysieke inspecties vormen de basis van vroegtijdige fysieke detectie. Beveiligingspersoneel dat getraind is in het herkennen van verdacht gedrag voegt een menselijke laag toe die technologie niet volledig kan vervangen. Logboeken van toegangsbewegingen geven bovendien inzicht in wie zich wanneer op een locatie bevond.
Digitale detectiemethoden
Aan de digitale kant zijn Security Information and Event Management (SIEM)-systemen, netwerkintrusion detection en anomaliedetectie essentieel. Deze systemen analyseren continu verkeerspatronen en slaan alarm bij afwijkingen. Industriële netwerken vereisen hierbij specifieke oplossingen, omdat standaard IT-beveiligingstools niet altijd compatibel zijn met operationele technologie (OT).
Welke beveiligingsmaatregelen beschermen vitale infrastructuur het best?
De meest effectieve beveiliging van vitale infrastructuur combineert fysieke toegangsbeveiliging, digitale bescherming en organisatorische maatregelen in een gelaagd systeem. Geen enkele maatregel is waterdicht; de kracht zit in de combinatie en de onderlinge afstemming van de lagen.
Essentiële maatregelen zijn onder andere:
- Toegangsbeheer: Strikt regelen wie toegang heeft tot welke zones, systemen en informatie is een van de meest fundamentele beveiligingsmaatregelen. Goed ingericht toegangsbeheer voorkomt dat onbevoegden bij kritieke onderdelen kunnen komen.
- Perimeter- en terreinbeveiliging: Hekwerken, slagbomen, verlichtingssystemen en bewaking beperken fysieke toegang tot gevoelige locaties.
- Netwerksegmentatie: Door operationele netwerken strikt te scheiden van kantoornetwerken beperk je de schade die een digitale aanval kan aanrichten.
- Meervoudige authenticatie: Voor toegang tot kritieke systemen is verificatie via meerdere factoren een basisvereiste.
- Bewustzijnstraining: Medewerkers die dreigingen herkennen en weten hoe ze moeten handelen, vormen een actieve verdedigingslinie.
- Regelmatige risicoanalyses en penetratietests: Door kwetsbaarheden proactief op te sporen, kunnen organisaties gaten in de beveiliging dichten voordat een aanvaller ze vindt.
Wat moet je doen als sabotage wordt vermoed of ontdekt?
Als sabotage wordt vermoed of ontdekt, moet je direct handelen volgens een vooraf vastgesteld incidentresponsplan. Dat betekent: het incident documenteren, de juiste interne en externe partijen alarmeren, de schade beperken en bewijsmateriaal veiligstellen voor nader onderzoek.
Concreet doorloop je de volgende stappen:
- Alarmeer direct: Informeer de beveiligingsverantwoordelijke en, afhankelijk van de ernst, ook de politie, het Nationaal Cyber Security Centrum (NCSC) of andere relevante instanties.
- Beperk de schade: Isoleer getroffen systemen of zones om verdere verspreiding of schade te voorkomen, maar handel alleen binnen de grenzen van het incidentresponsplan.
- Documenteer alles: Leg vast wat er is waargenomen, wanneer en door wie. Dit is cruciaal voor forensisch onderzoek en voor het verbeteren van de beveiliging achteraf.
- Veiligstellen van bewijsmateriaal: Verander niets aan de situatie voordat bevoegde onderzoekers ter plaatse zijn, tenzij directe veiligheidsrisico’s dit vereisen.
- Evalueer en verbeter: Na afhandeling van het incident volgt een grondige analyse van hoe de sabotage mogelijk was en welke aanpassingen de beveiliging versterken.
Een goed incidentresponsplan is niet iets wat je opstelt op het moment dat er iets misgaat. Regelmatige oefeningen en scenarioanalyses zorgen ervoor dat iedereen weet wat zijn of haar rol is wanneer het er werkelijk op aankomt.
Wil je de beveiliging van jouw vitale infrastructuur professioneel laten beoordelen of versterken? Neem contact op met Sellox voor een vrijblijvend adviesgesprek.
Wil je weten hoe dit er in jouw sector uitziet? Lees hoe Sellox toegang inricht voor datacenters en kritieke IT, voor overheid en publieke ruimte en voor defensie en high-assurance omgevingen. Of leg je situatie direct aan ons voor via het contactformulier.
Veelgestelde vragen
Hoe vaak moet een organisatie haar beveiligingsplan voor vitale infrastructuur herzien?
Een beveiligingsplan voor vitale infrastructuur moet minimaal jaarlijks worden herzien, maar ook na elk significant incident, een grote organisatiewijziging of een verandering in het dreigingslandschap. Dreigingen evolueren snel, waardoor een statisch plan al binnen enkele maanden verouderd kan zijn. Combineer de jaarlijkse herziening met regelmatige penetratietests en oefeningen om de effectiviteit van het plan continu te toetsen.
Wat zijn de meest gemaakte fouten bij het beveiligen van kritieke infrastructuur?
Een van de meest voorkomende fouten is het behandelen van fysieke en digitale beveiliging als twee aparte domeinen, terwijl ze onlosmakelijk met elkaar verbonden zijn. Andere veelgemaakte fouten zijn het onderschatten van insider threats, het ontbreken van een getest incidentresponsplan en het verwaarlozen van de beveiliging van de supply chain. Organisaties richten zich vaak op technische maatregelen, maar vergeten dat ongetraind personeel een van de grootste kwetsbaarheden blijft.
Welke wet- en regelgeving is van toepassing op organisaties die vitale infrastructuur beheren?
In Nederland zijn organisaties die vitale infrastructuur beheren onder meer gebonden aan de Wet beveiliging netwerk- en informatiesystemen (Wbni), die de implementatie van de Europese NIS2-richtlijn vormt. Afhankelijk van de sector kunnen aanvullende sectorspecifieke regelgeving en toezicht van instanties zoals de ANVS of de ILT van toepassing zijn. Het is sterk aan te raden om juridisch en beveiligingsadvies in te winnen om volledig compliant te zijn, aangezien niet-naleving kan leiden tot boetes en verhoogde aansprakelijkheid.
Hoe pak je de beveiliging van oudere, verouderde systemen (legacy systems) aan binnen vitale infrastructuur?
Legacy systemen vormen een bijzondere uitdaging omdat ze vaak niet kunnen worden gepatcht of eenvoudig vervangen, maar wel kritieke functies uitvoeren. Een effectieve aanpak combineert netwerksegmentatie om deze systemen te isoleren, aanvullende monitoring om afwijkingen snel te detecteren, en compenserende maatregelen zoals strikte fysieke toegangscontrole. Op de langere termijn is een gefaseerd migratieplan naar modernere, beter beveiligbare systemen onvermijdelijk.
Hoe betrek je medewerkers effectief bij de beveiliging van vitale infrastructuur?
Effectieve betrokkenheid van medewerkers begint met gerichte bewustzijnstraining die verder gaat dan een jaarlijkse e-learning: denk aan realistische oefeningen, phishing-simulaties en praktijkgerichte scenario’s die aansluiten bij hun dagelijkse werkzaamheden. Zorg daarnaast voor een veilige meldcultuur waarin medewerkers verdachte situaties zonder drempel kunnen rapporteren. Medewerkers die begrijpen waarom beveiliging belangrijk is en wat hun persoonlijke rol daarin is, vormen een actieve en waardevolle verdedigingslinie.
Wat is het verschil tussen een Business Continuity Plan (BCP) en een incidentresponsplan, en heb je beide nodig?
Een incidentresponsplan richt zich op de directe reactie tijdens en vlak na een beveiligingsincident: detectie, inperking, communicatie en bewijsveiligstelling. Een Business Continuity Plan (BCP) richt zich op het waarborgen van de bedrijfscontinuïteit op de langere termijn, zodat kritieke processen ook tijdens een ernstige verstoring zoveel mogelijk doorgang kunnen vinden. Voor organisaties die vitale infrastructuur beheren zijn beide onmisbaar en dienen ze op elkaar afgestemd te zijn, zodat de overgang van crisisrespons naar herstel en continuïteit naadloos verloopt.
Wanneer is het zinvol om een externe beveiligingspartner in te schakelen voor de bescherming van vitale infrastructuur?
Een externe beveiligingspartner is waardevol wanneer interne kennis of capaciteit ontbreekt, wanneer een objectieve beoordeling van de huidige beveiliging nodig is, of wanneer gespecialiseerde expertise vereist is voor specifieke dreigingen zoals OT-beveiliging of geavanceerde cyberaanvallen. Externe partners kunnen ook helpen bij het uitvoeren van risicoanalyses, penetratietests en het opstellen of testen van incidentresponsplannen. Kies altijd voor een partner met aantoonbare ervaring in de relevante sector en bekendheid met de geldende wet- en regelgeving.