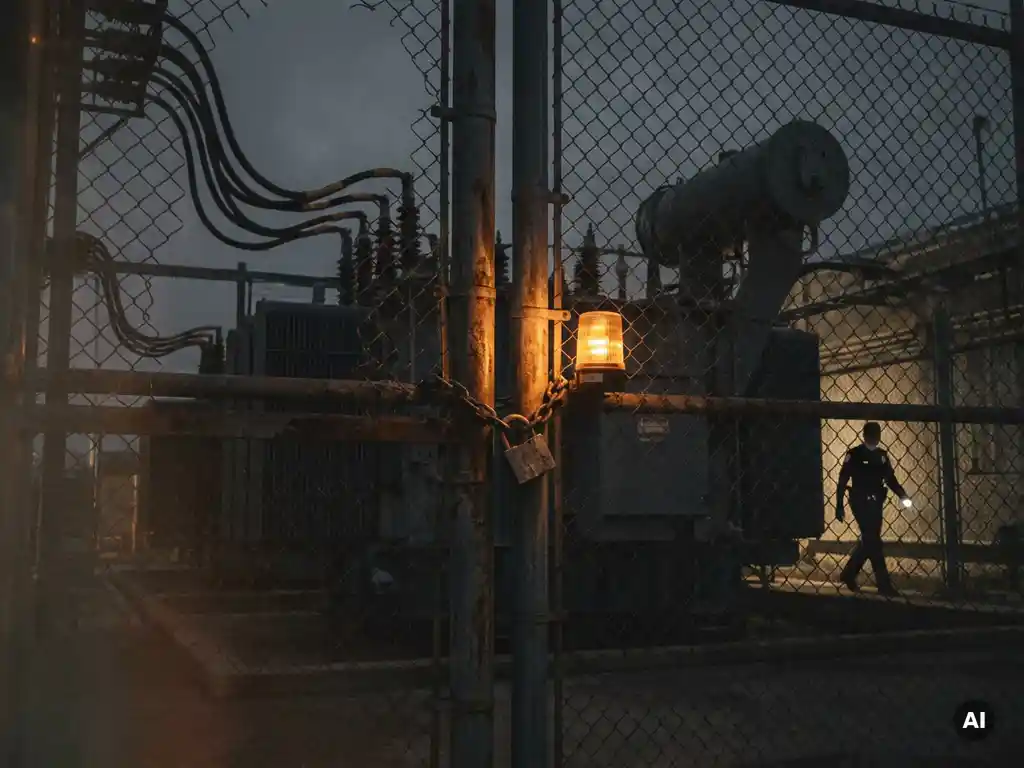
¿Cómo se previene el sabotaje de infraestructuras vitales?
El sabotaje de infraestructuras vitales se previene mediante una combinación de seguridad física y estrictas medidas de control. control de acceso, Detección temprana y procedimientos de respuesta claros. Ninguna medida por sí sola es suficiente: una protección eficaz requiere un enfoque integral donde la tecnología, las personas y los procesos trabajen en conjunto. ¿Le gustaría saber cómo su organización puede implementar esto en la práctica? No dude en ponerse en contacto con nosotros. Con Sellox. En este artículo, respondemos a las preguntas más frecuentes sobre la seguridad de las infraestructuras críticas.
¿Qué se entiende por infraestructura vital?
La infraestructura vital abarca todos los sistemas, redes e instalaciones cuyo fallo o interrupción tendría graves consecuencias para la sociedad. Algunos ejemplos son el suministro de energía, el agua potable, el transporte, las telecomunicaciones, los sistemas financieros y la sanidad. Cuando falla alguno de estos sectores, los ciudadanos, las empresas y los organismos gubernamentales se ven directamente afectados en su funcionamiento.
El gobierno neerlandés mantiene una lista oficial de sectores vitales que se revisa periódicamente. Además de la infraestructura física tradicional, la infraestructura digital se incluye cada vez más en esta definición. Los centros de datos, los sistemas de control industrial y las plataformas de software críticas se están volviendo tan importantes como una central eléctrica o una planta de gestión del agua. En la práctica, la distinción entre infraestructura vital física y digital se difumina rápidamente, ya que la mayoría de los sistemas físicos ahora se controlan digitalmente.
¿Qué formas de sabotaje amenazan las infraestructuras vitales?
Las infraestructuras críticas se ven amenazadas tanto por el sabotaje físico como por el digital. El sabotaje físico incluye el daño deliberado a las instalaciones, la manipulación de equipos o la interrupción de las cadenas logísticas. El sabotaje digital se centra en la infiltración de redes, la desactivación de sistemas industriales o la propagación de malware en software de control crítico.
Además de las amenazas externas, el sabotaje interno representa un riesgo subestimado. Los empleados o contratistas con acceso a sistemas sensibles pueden causar daños, ya sea intencionalmente o no. Otras formas de sabotaje incluyen:
- Ataques físicos contra subestaciones transformadoras, bombas o torres de comunicación.
- Ciberataques mediante phishing, ransomware o ataques a sistemas de control industrial.
- Sabotaje de la cadena de suministro en el que se manipulan componentes o software antes de la entrega.
- Amenazas internas por parte de empleados con intenciones maliciosas o bajo presión externa.
- Ataques híbridos que combinan métodos físicos y digitales
La amenaza que representan los actores estatales y el crimen organizado va en aumento. Los expertos en seguridad prevén que en 2026 se producirá un claro incremento de los ataques selectivos y a largo plazo, en los que los saboteadores primero realizan labores de reconocimiento sin ser detectados antes de atacar.
¿Quién es el responsable de la protección de las infraestructuras críticas?
La responsabilidad de la protección de las infraestructuras críticas recae tanto en el gobierno como en el sector privado. El gobierno central establece el marco legal y el análisis nacional de amenazas, mientras que los propietarios y operadores de instalaciones vitales son responsables de la seguridad operativa de las mismas.
En los Países Bajos, el Coordinador Nacional para la Lucha contra el Terrorismo y la Seguridad (NCTV) coordina el enfoque a nivel nacional. Los organismos de supervisión sectoriales, como la Autoridad Neerlandesa de Seguridad Nuclear y Protección Radiológica o la Inspección de Transporte y Medio Ambiente Humano, supervisan el cumplimiento en ámbitos específicos.
Para las organizaciones del sector privado, esto significa que no pueden depender únicamente de la seguridad gubernamental. Tienen la obligación legal y moral de adoptar medidas de seguridad adecuadas, realizar análisis de riesgos y cooperar con los organismos gubernamentales pertinentes en caso de incidentes. La colaboración entre entidades públicas y privadas, también conocida como alianzas público-privadas, resulta indispensable en este sentido.
¿Cómo se detectan a tiempo los sabotajes a infraestructuras vitales?
La detección temprana de sabotajes comienza con la monitorización continua tanto de las instalaciones físicas como de los sistemas digitales. Comportamientos anómalos, intentos de acceso inusuales, fallos de funcionamiento inexplicables o la presencia sospechosa alrededor de un objeto son señales que deben reconocerse y sobre las que se debe actuar de inmediato.
Métodos de detección física
Los sistemas de cámaras con análisis de imagen, sensores de movimiento, detección de vallas e inspecciones físicas periódicas constituyen la base de la detección temprana de presencias sospechosas. El personal de seguridad capacitado para reconocer comportamientos sospechosos aporta un factor humano que la tecnología no puede reemplazar por completo. Además, los registros de acceso y movimiento permiten saber quién estuvo en un lugar y cuándo.
Métodos de detección digital
En el ámbito digital, los sistemas de gestión de información y eventos de seguridad (SIEM), la detección de intrusiones en la red y la detección de anomalías son fundamentales. Estos sistemas analizan continuamente los patrones de tráfico y activan una alarma en caso de desviaciones. Las redes industriales requieren soluciones específicas en este sentido, ya que las herramientas de seguridad informática estándar no siempre son compatibles con la tecnología operativa (OT).
¿Qué medidas de seguridad protegen mejor las infraestructuras críticas?
La seguridad más eficaz de las infraestructuras críticas combina la seguridad del acceso físico, la protección digital y las medidas organizativas en un sistema por capas. Ninguna medida por sí sola es infalible; la clave reside en la combinación y coordinación de las distintas capas.
Las medidas esenciales incluyen:
- Control de acceso: Regular estrictamente quién tiene acceso a qué zonas, sistemas e información es una de las medidas de seguridad más fundamentales. Un control de acceso bien configurado impide que personas no autorizadas accedan a componentes críticos.
- Seguridad del perímetro y del recinto: Las vallas, las barreras, los sistemas de iluminación y la seguridad restringen el acceso físico a lugares sensibles.
- Segmentación de red: Al separar estrictamente las redes operativas de las redes de oficina, se limita el daño que puede causar un ataque digital.
- Autenticación multifactor: La autenticación multifactor es un requisito básico para acceder a sistemas críticos.
- Entrenamiento de la consciencia: Los empleados que reconocen las amenazas y saben cómo actuar forman una línea de defensa activa.
- Análisis de riesgos y pruebas de penetración periódicas: Al detectar proactivamente las vulnerabilidades, las organizaciones pueden cerrar las brechas de seguridad antes de que un atacante las encuentre.
¿Qué debe hacer si se sospecha o se descubre un acto de sabotaje?
Si se sospecha o se descubre un sabotaje, debe actuar de inmediato de acuerdo con un plan de respuesta a incidentes preestablecido. Esto implica: documentar el incidente, alertar a las partes internas y externas pertinentes, limitar los daños y obtener pruebas para una investigación posterior.
En concreto, deberá seguir los siguientes pasos:
- Alerta inmediatamente: Informe a la persona responsable de la seguridad y, según la gravedad, también a la policía, al Centro Nacional de Ciberseguridad (NCSC) u otras autoridades pertinentes.
- Limitar los daños: Aísle los sistemas o zonas afectadas para evitar una mayor propagación o daños, pero actúe únicamente dentro de los límites del plan de respuesta ante incidentes.
- Documenta todo: Registre qué se observó, cuándo y quién lo hizo. Esto es fundamental para la investigación forense y para mejorar la seguridad posteriormente.
- Obtención de pruebas: No modifique la situación hasta que los investigadores autorizados estén en el lugar, a menos que existan riesgos de seguridad inmediatos que así lo exijan.
- Evaluar y mejorar: Tras la gestión del incidente, se llevará a cabo un análisis exhaustivo sobre cómo fue posible el sabotaje y qué ajustes reforzarán la seguridad.
Un buen plan de respuesta ante incidentes no se elabora en el momento en que algo sale mal. Los simulacros periódicos y los análisis de escenarios garantizan que todos conozcan su función cuando realmente importa.
¿Desea que se evalúe o refuerce profesionalmente la seguridad de su infraestructura crítica? Contáctanos Contacta con Sellox para una consulta sin compromiso.
¿Quieres saber cómo se ve esto en tu sector? Lee cómo Sellox configura el acceso para centros de datos y TI crítica, para gobierno y espacio público y para entornos de defensa y alta seguridad. O bien, preséntenos su situación directamente a través de la formulario de contacto.
Preguntas frecuentes
¿Con qué frecuencia debe una organización revisar su plan de seguridad para infraestructuras críticas?
Un plan de seguridad para infraestructuras críticas debe revisarse al menos anualmente, y también después de cada incidente significativo, cambio organizacional importante o modificación en el panorama de amenazas. Las amenazas evolucionan rápidamente, lo que significa que un plan estático puede quedar obsoleto en cuestión de meses. Combine la revisión anual con pruebas de penetración y simulacros periódicos para evaluar continuamente la eficacia del plan.
¿Cuáles son los errores más comunes al proteger infraestructuras críticas?
Uno de los errores más comunes es tratar la seguridad física y digital como dos ámbitos separados, cuando en realidad están intrínsecamente ligados. Otros errores frecuentes incluyen subestimar las amenazas internas, carecer de un plan de respuesta a incidentes probado y descuidar la seguridad de la cadena de suministro. Las organizaciones suelen centrarse en medidas técnicas, pero olvidan que el personal sin formación sigue siendo una de las mayores vulnerabilidades.
¿Qué leyes y reglamentos se aplican a las organizaciones que gestionan infraestructuras vitales?
En los Países Bajos, las organizaciones que gestionan infraestructuras críticas están sujetas, entre otras cosas, a la Ley de Seguridad de Redes y Sistemas de Información (Wbni), que implementa la Directiva NIS2 europea. Dependiendo del sector, pueden aplicarse normativas adicionales específicas y la supervisión de autoridades como la ANVS o la ILT. Se recomienda encarecidamente buscar asesoramiento legal y de seguridad para garantizar el pleno cumplimiento, ya que el incumplimiento puede acarrear multas y una mayor responsabilidad.
¿Cómo se aborda la seguridad de los sistemas antiguos y obsoletos (sistemas heredados) dentro de la infraestructura crítica?
Los sistemas heredados representan un desafío particular, ya que a menudo no se pueden actualizar ni reemplazar fácilmente, a pesar de que desempeñan funciones críticas. Un enfoque eficaz combina la segmentación de la red para aislar estos sistemas, una monitorización adicional para detectar rápidamente anomalías y medidas compensatorias como un estricto control de acceso físico. A largo plazo, un plan de migración gradual hacia sistemas más modernos y seguros es inevitable.
¿Cómo se puede involucrar eficazmente a los empleados en la seguridad de las infraestructuras críticas?
La participación efectiva de los empleados comienza con una capacitación específica que va más allá del aprendizaje electrónico anual: piense en ejercicios realistas, simulaciones de phishing y escenarios prácticos que se ajusten a su trabajo diario. Además, fomente una cultura de denuncia segura donde los empleados puedan reportar situaciones sospechosas sin dudarlo. Los empleados que comprenden la importancia de la seguridad y su papel en ella conforman una línea de defensa activa y valiosa.
¿Cuál es la diferencia entre un Plan de Continuidad del Negocio (BCP) y un plan de respuesta a incidentes, y son necesarios ambos?
Un plan de respuesta a incidentes se centra en la respuesta inmediata durante y después de un incidente de seguridad: detección, contención, comunicación y protección de pruebas. Un plan de continuidad del negocio (BCP) se centra en garantizar la continuidad del negocio a largo plazo, de modo que los procesos críticos puedan continuar en la medida de lo posible incluso durante una interrupción grave. Para las organizaciones que gestionan infraestructuras vitales, ambos planes son indispensables y deben estar alineados para garantizar una transición fluida desde la respuesta a la crisis hasta la recuperación y la continuidad.
¿Cuándo tiene sentido contratar a un socio de seguridad externo para la protección de infraestructuras críticas?
Un socio de seguridad externo resulta valioso cuando se carece de conocimientos o capacidad internos, cuando se necesita una evaluación objetiva de la seguridad actual o cuando se requiere experiencia especializada para amenazas específicas, como la seguridad de sistemas de tecnología operativa (OT) o ciberataques avanzados. Los socios externos también pueden ayudar a realizar análisis de riesgos, pruebas de penetración y a desarrollar o probar planes de respuesta a incidentes. Elija siempre un socio con experiencia demostrable en el sector correspondiente y familiarizado con las leyes y regulaciones aplicables.