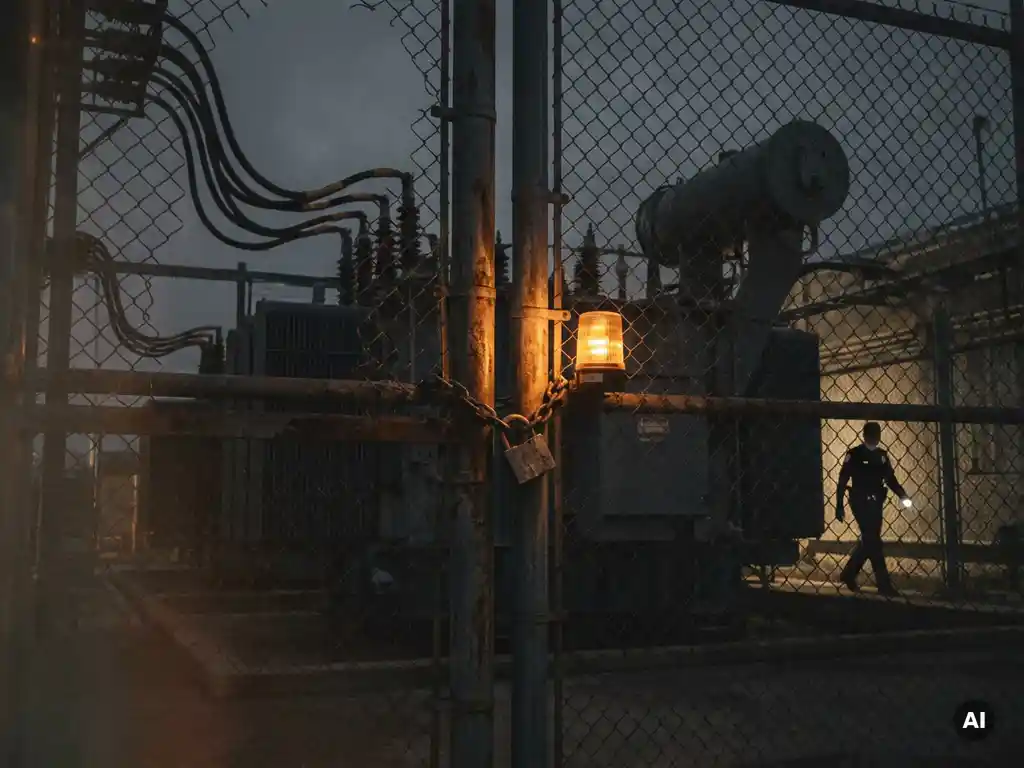
Wie kann man Sabotage an lebenswichtiger Infrastruktur verhindern?
Sabotage kritischer Infrastrukturen wird durch eine Kombination aus physischer Sicherheit und strengen Sicherheitsvorkehrungen verhindert. Zugangskontrolle, Früherkennung und klare Reaktionsverfahren sind unerlässlich. Einzelne Maßnahmen reichen nicht aus: Wirksamer Schutz erfordert einen mehrstufigen Ansatz, bei dem Technologie, Menschen und Prozesse Hand in Hand gehen. Möchten Sie erfahren, wie Ihre Organisation dies konkret umsetzen kann? Kontaktieren Sie uns gerne. mit Sellox. In diesem Artikel beantworten wir die am häufigsten gestellten Fragen zur Sicherung kritischer Infrastrukturen.
Was versteht man unter lebenswichtiger Infrastruktur?
Zur kritischen Infrastruktur zählen alle Systeme, Netzwerke und Einrichtungen, deren Ausfall oder Störung schwerwiegende gesellschaftliche Folgen hätte. Beispiele hierfür sind die Energieversorgung, die Trinkwasserversorgung, der Transportsektor, die Telekommunikation, Finanzsysteme und das Gesundheitswesen. Fällt einer dieser Sektoren aus, sind Bürger, Unternehmen und Behörden unmittelbar in ihrer Funktionsfähigkeit beeinträchtigt.
Die niederländische Regierung führt eine offizielle Liste der kritischen Sektoren, die regelmäßig aktualisiert wird. Neben der traditionellen physischen Infrastruktur fällt zunehmend auch die digitale Infrastruktur unter diese Definition. Rechenzentren, industrielle Steuerungssysteme und kritische Softwareplattformen werden somit genauso relevant wie ein Kraftwerk oder eine Wasseraufbereitungsanlage. In der Praxis verschwimmt die Grenze zwischen physischer und digitaler kritischer Infrastruktur rapide, da die meisten physischen Systeme mittlerweile digital gesteuert werden.
Welche Formen von Sabotage bedrohen lebenswichtige Infrastrukturen?
Kritische Infrastrukturen sind sowohl durch physische als auch durch digitale Sabotage bedroht. Physische Sabotage umfasst die vorsätzliche Beschädigung von Anlagen, die Manipulation von Geräten oder die Unterbrechung von Logistikketten. Digitale Sabotage konzentriert sich auf das Eindringen in Netzwerke, die Deaktivierung industrieller Systeme oder die Verbreitung von Schadsoftware in kritischer Steuerungssoftware.
Neben externen Bedrohungen stellt interne Sabotage ein unterschätztes Risiko dar. Mitarbeiter oder Auftragnehmer mit Zugriff auf sensible Systeme können Schaden anrichten, ob absichtlich oder unabsichtlich. Weitere Formen der Sabotage sind:
- Physische Angriffe auf Umspannwerke, Pumpen oder Kommunikationstürme
- Cyberangriffe durch Phishing, Ransomware oder Angriffe auf industrielle Steuerungssysteme
- Sabotage der Lieferkette, bei der Komponenten oder Software vor der Auslieferung manipuliert werden.
- Bedrohungen durch Mitarbeiter mit böswilliger Absicht oder unter externem Druck
- Hybride Angriffe, die physische und digitale Methoden kombinieren
Die Bedrohung durch staatliche Akteure und organisierte Kriminelle nimmt zu. Sicherheitsexperten prognostizieren für 2026 einen deutlichen Anstieg gezielter, langfristiger Angriffe, bei denen Saboteure zunächst unbemerkt auskundschaften, bevor sie zuschlagen.
Wer ist für den Schutz kritischer Infrastrukturen verantwortlich?
Die Verantwortung für den Schutz kritischer Infrastrukturen liegt zwischen Regierung und Privatwirtschaft. Die Zentralregierung legt den rechtlichen Rahmen und die nationale Gefährdungsanalyse fest, während die Eigentümer und Betreiber kritischer Anlagen selbst für die Betriebssicherheit ihrer Einrichtungen verantwortlich sind.
In den Niederlanden koordiniert der Nationale Koordinator für Terrorismusbekämpfung und Sicherheit (NCTV) das Vorgehen auf nationaler Ebene. Sektorale Aufsichtsbehörden, wie die niederländische Behörde für nukleare Sicherheit und Strahlenschutz oder die Umwelt- und Verkehrsinspektion, überwachen die Einhaltung der Vorschriften in spezifischen Bereichen.
Für Organisationen der Privatwirtschaft bedeutet dies, dass sie sich nicht allein auf staatliche Sicherheitsmaßnahmen verlassen können. Sie sind rechtlich und moralisch verpflichtet, selbst angemessene Sicherheitsvorkehrungen zu treffen, Risikoanalysen durchzuführen und im Falle von Vorfällen mit den zuständigen Regierungsbehörden zusammenzuarbeiten. Die Kooperation zwischen öffentlichen und privaten Akteuren, auch bekannt als öffentlich-private Partnerschaften, ist in diesem Zusammenhang unerlässlich.
Wie lässt sich Sabotage an lebenswichtiger Infrastruktur frühzeitig erkennen?
Die Früherkennung von Sabotage beginnt mit der kontinuierlichen Überwachung sowohl physischer Standorte als auch digitaler Systeme. Anomalien, ungewöhnliche Zugriffsversuche, unerklärliche Fehlfunktionen oder verdächtige Personen in der Nähe eines Objekts sind Signale, die sofort erkannt und beantwortet werden müssen.
Physikalische Nachweismethoden
Kamerasysteme mit Bildanalyse, Bewegungsmeldern, Zaunüberwachung und regelmäßigen Kontrollen bilden die Grundlage für die frühzeitige Erkennung von Straftaten. Sicherheitspersonal, das im Erkennen verdächtigen Verhaltens geschult ist, stellt eine menschliche Komponente dar, die Technologie nicht vollständig ersetzen kann. Darüber hinaus geben Zugangsprotokolle Aufschluss darüber, wer sich wann an einem Ort aufgehalten hat.
Digitale Detektionsverfahren
Im digitalen Bereich sind SIEM-Systeme (Security Information and Event Management), Netzwerkangriffserkennung und Anomalieerkennung unerlässlich. Diese Systeme analysieren kontinuierlich die Datenverkehrsmuster und lösen bei Abweichungen einen Alarm aus. Industrielle Netzwerke erfordern in diesem Zusammenhang spezifische Lösungen, da Standard-IT-Sicherheitstools nicht immer mit der Betriebstechnik (OT) kompatibel sind.
Welche Sicherheitsmaßnahmen schützen kritische Infrastrukturen am besten?
Die effektivste Sicherung kritischer Infrastrukturen kombiniert physische Zugangssicherung, digitalen Schutz und organisatorische Maßnahmen in einem mehrschichtigen System. Keine einzelne Maßnahme ist absolut sicher; die Stärke liegt in der Kombination und Koordination der einzelnen Schichten.
Zu den wesentlichen Maßnahmen gehören:
- Zugangskontrolle: Die strikte Regelung des Zugangs zu Bereichen, Systemen und Informationen ist eine der grundlegendsten Sicherheitsmaßnahmen. Eine gut konfigurierte Zugangskontrolle verhindert, dass Unbefugte Zugriff auf kritische Komponenten erlangen.
- Perimeter- und Geländesicherheit: Zäune, Absperrungen, Beleuchtungssysteme und Sicherheitsvorkehrungen beschränken den physischen Zugang zu sensiblen Bereichen.
- Netzwerksegmentierung: Durch die strikte Trennung von Betriebsnetzwerken und Büronetzwerken wird der Schaden, den ein digitaler Angriff verursachen kann, begrenzt.
- Multifaktor-Authentifizierung: Die Multi-Faktor-Authentifizierung ist eine Grundvoraussetzung für den Zugriff auf kritische Systeme.
- Bewusstseinstraining: Mitarbeiter, die Bedrohungen erkennen und wissen, wie sie handeln müssen, bilden eine aktive Verteidigungslinie.
- Regelmäßige Risikoanalysen und Penetrationstests: Durch die proaktive Erkennung von Schwachstellen können Organisationen Sicherheitslücken schließen, bevor ein Angreifer sie findet.
Was sollten Sie tun, wenn Sabotage vermutet oder entdeckt wird?
Bei Verdacht auf oder Feststellung von Sabotage müssen Sie unverzüglich gemäß einem zuvor festgelegten Notfallplan handeln. Dies umfasst: die Dokumentation des Vorfalls, die Benachrichtigung der zuständigen internen und externen Stellen, die Schadensbegrenzung und die Sicherung von Beweismitteln für weitere Ermittlungen.
Konkret gehen Sie dabei wie folgt vor:
- Sofort Alarm schlagen: Informieren Sie die für die Sicherheit verantwortliche Person und, je nach Schwere des Vorfalls, auch die Polizei, das Nationale Zentrum für Cybersicherheit (NCSC) oder andere zuständige Behörden.
- Schaden begrenzen: Isolieren Sie betroffene Systeme oder Zonen, um eine weitere Ausbreitung oder Beschädigung zu verhindern. Handeln Sie dabei jedoch nur im Rahmen des Notfallplans.
- Alles dokumentieren: Dokumentieren Sie, was wann und von wem beobachtet wurde. Dies ist entscheidend für die forensische Untersuchung und die anschließende Verbesserung der Sicherheit.
- Beweissicherung: Verändern Sie die Situation nicht, bis autorisierte Ermittler vor Ort sind, es sei denn, unmittelbare Sicherheitsrisiken erfordern dies.
- Evaluieren und verbessern: Nach der Bearbeitung des Vorfalls wird eine gründliche Analyse darüber erfolgen, wie die Sabotage möglich war und welche Anpassungen die Sicherheit verbessern werden.
Ein guter Notfallplan entsteht nicht erst im Moment des Geschehens. Regelmäßige Übungen und Szenarioanalysen stellen sicher, dass jeder seine Rolle kennt, wenn es wirklich darauf ankommt.
Möchten Sie die Sicherheit Ihrer kritischen Infrastruktur professionell bewerten oder verstärken lassen? Kontaktieren Sie uns Kontaktieren Sie Sellox für ein unverbindliches Beratungsgespräch.
Möchten Sie wissen, wie das in Ihrer Branche aussieht? Lesen Sie, wie Sellox den Zugang für Rechenzentren und kritische IT-Infrastruktur, für Regierung und öffentlicher Raum und für Verteidigungs- und Hochsicherheitsumgebungen. Oder schildern Sie uns Ihre Situation direkt über die Kontaktformular.
Häufig gestellte Fragen
Wie oft sollte eine Organisation ihren Sicherheitsplan für kritische Infrastrukturen überprüfen?
Ein Sicherheitsplan für kritische Infrastrukturen muss mindestens jährlich, aber auch nach jedem bedeutenden Vorfall, jeder wichtigen organisatorischen Veränderung oder jeder Änderung der Bedrohungslage überprüft werden. Bedrohungen entwickeln sich rasant, sodass ein statischer Plan innerhalb weniger Monate veraltet sein kann. Ergänzen Sie die jährliche Überprüfung durch regelmäßige Penetrationstests und Übungen, um die Wirksamkeit des Plans kontinuierlich zu bewerten.
Was sind die häufigsten Fehler bei der Absicherung kritischer Infrastrukturen?
Einer der häufigsten Fehler ist die fälschliche Betrachtung physischer und digitaler Sicherheit als zwei getrennte Bereiche, obwohl sie untrennbar miteinander verbunden sind. Weitere häufige Fehler sind die Unterschätzung von Insider-Bedrohungen, das Fehlen eines erprobten Notfallplans und die Vernachlässigung der Lieferkettensicherheit. Unternehmen konzentrieren sich oft auf technische Maßnahmen, vergessen dabei aber, dass ungeschultes Personal weiterhin eine der größten Schwachstellen darstellt.
Welche Gesetze und Vorschriften gelten für Organisationen, die kritische Infrastrukturen verwalten?
In den Niederlanden unterliegen Organisationen, die kritische Infrastrukturen betreiben, unter anderem dem Gesetz über die Sicherheit von Netz- und Informationssystemen (Wbni), das die europäische NIS2-Richtlinie umsetzt. Je nach Branche können zusätzliche branchenspezifische Vorschriften und die Aufsicht durch Behörden wie die ANVS oder die ILT gelten. Es wird dringend empfohlen, sich rechtlich und sicherheitstechnisch beraten zu lassen, um die vollständige Einhaltung der Vorschriften zu gewährleisten, da Verstöße zu Bußgeldern und erhöhter Haftung führen können.
Wie kann die Sicherheit älterer, veralteter Systeme (Legacy-Systeme) innerhalb kritischer Infrastrukturen gewährleistet werden?
Legacy-Systeme stellen eine besondere Herausforderung dar, da sie oft nicht einfach aktualisiert oder ersetzt werden können, aber dennoch kritische Funktionen erfüllen. Ein effektiver Ansatz kombiniert Netzwerksegmentierung zur Isolation dieser Systeme, zusätzliche Überwachung zur schnellen Erkennung von Anomalien und kompensierende Maßnahmen wie strenge physische Zugangskontrollen. Langfristig ist ein schrittweiser Migrationsplan zu moderneren und sichereren Systemen unumgänglich.
Wie bindet man Mitarbeiter effektiv in die Sicherheit kritischer Infrastrukturen ein?
Wirksames Mitarbeiterengagement beginnt mit gezielten Sensibilisierungsschulungen, die über jährliche E-Learning-Angebote hinausgehen: Realistische Übungen, Phishing-Simulationen und praxisnahe Szenarien, die sich an der täglichen Arbeit orientieren, sind hierfür ideal. Zudem ist eine offene Meldekultur wichtig, in der Mitarbeiter verdächtige Situationen ohne Zögern melden können. Mitarbeiter, die verstehen, warum Sicherheit wichtig ist und welche Rolle sie persönlich dabei spielen, bilden eine aktive und wertvolle Verteidigungslinie.
Worin besteht der Unterschied zwischen einem Business Continuity Plan (BCP) und einem Incident Response Plan, und benötigt man beides?
Ein Notfallplan konzentriert sich auf die unmittelbare Reaktion während und unmittelbar nach einem Sicherheitsvorfall: Erkennung, Eindämmung, Kommunikation und Beweissicherung. Ein Geschäftskontinuitätsplan (Business Continuity Plan, BCP) zielt darauf ab, die Geschäftskontinuität langfristig zu gewährleisten, sodass kritische Prozesse auch bei schwerwiegenden Störungen weitestgehend weiterlaufen können. Für Organisationen, die kritische Infrastrukturen verwalten, sind beide Pläne unerlässlich und müssen aufeinander abgestimmt sein, um einen reibungslosen Übergang von der Krisenreaktion zur Wiederherstellung und Kontinuität sicherzustellen.
Wann ist es sinnvoll, einen externen Sicherheitspartner zum Schutz kritischer Infrastrukturen hinzuzuziehen?
Ein externer Sicherheitspartner ist wertvoll, wenn internes Wissen oder Kapazitäten fehlen, eine objektive Bewertung der aktuellen Sicherheitslage erforderlich ist oder spezialisiertes Fachwissen für spezifische Bedrohungen wie OT-Sicherheit oder fortgeschrittene Cyberangriffe benötigt wird. Externe Partner können auch bei der Durchführung von Risikoanalysen, Penetrationstests und der Entwicklung oder dem Testen von Notfallplänen unterstützen. Wählen Sie stets einen Partner mit nachweisbarer Erfahrung im jeweiligen Sektor und Kenntnissen der geltenden Gesetze und Vorschriften.