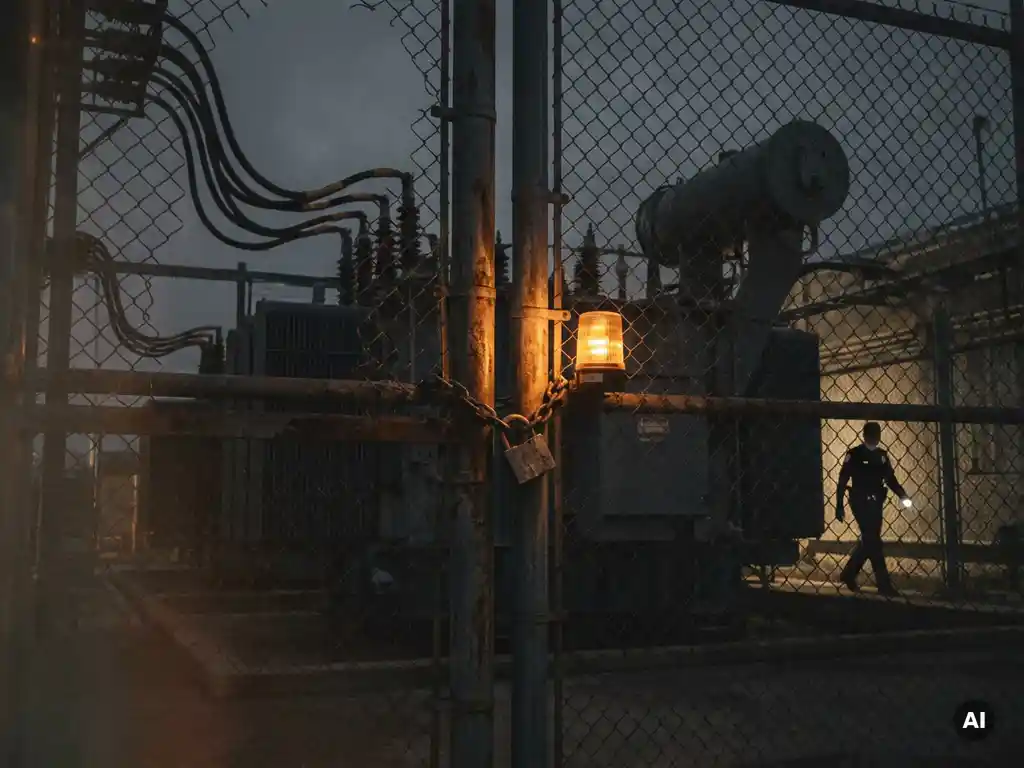
Comment prévenir le sabotage des infrastructures vitales ?
Le sabotage des infrastructures vitales est empêché par une combinaison de sécurité physique et de contrôles stricts. contrôle d'accès, La détection précoce et des procédures d'intervention claires sont essentielles. Aucune mesure isolée n'est suffisante : une protection efficace exige une approche multicouche où la technologie, les personnes et les processus collaborent. Souhaitez-vous savoir comment votre organisation peut mettre cela en pratique ? N'hésitez pas à nous contacter avec Sellox. Dans cet article, nous répondons aux questions les plus fréquemment posées concernant la sécurisation des infrastructures critiques.
Que signifie l'expression « infrastructure vitale » ?
Les infrastructures vitales englobent tous les systèmes, réseaux et installations dont la défaillance ou le dysfonctionnement aurait de graves conséquences pour la société. On peut citer, par exemple, l'approvisionnement en énergie, l'eau potable, les transports, les télécommunications, les systèmes financiers et la santé. Lorsqu'un de ces secteurs est défaillant, le fonctionnement des citoyens, des entreprises et des organismes gouvernementaux est directement affecté.
Le gouvernement néerlandais tient à jour une liste officielle des secteurs vitaux, régulièrement mise à jour. Outre les infrastructures physiques traditionnelles, les infrastructures numériques sont de plus en plus souvent incluses dans cette définition. Les centres de données, les systèmes de contrôle industriel et les plateformes logicielles critiques deviennent ainsi aussi essentiels qu'une centrale électrique ou une station d'épuration. En pratique, la frontière entre infrastructures vitales physiques et numériques s'estompe rapidement, la plupart des systèmes physiques étant désormais pilotés numériquement.
Quelles formes de sabotage menacent les infrastructures vitales ?
Les infrastructures critiques sont menacées par le sabotage physique et numérique. Le sabotage physique comprend la destruction délibérée d'installations, la manipulation d'équipements ou la perturbation des chaînes logistiques. Le sabotage numérique consiste à infiltrer des réseaux, à mettre hors service des systèmes industriels ou à diffuser des logiciels malveillants dans des logiciels de contrôle critiques.
Outre les menaces externes, le sabotage interne représente un risque sous-estimé. Les employés ou les sous-traitants ayant accès à des systèmes sensibles peuvent causer des dommages, intentionnellement ou non. Parmi les autres formes de sabotage, on peut citer :
- Attaques physiques contre les postes de transformation, les pompes ou les tours de communication
- Cyberattaques par hameçonnage, rançongiciels ou attaques contre les systèmes de contrôle industriels
- Sabotage de la chaîne d'approvisionnement, dans lequel des composants ou des logiciels sont manipulés avant la livraison
- Menaces internes proférées par des employés avec une intention malveillante ou sous pression externe
- Attaques hybrides combinant méthodes physiques et numériques
La menace que représentent les acteurs étatiques et le crime organisé s'accroît. En 2026, les experts en sécurité prévoient une nette augmentation des attaques ciblées et de longue durée, où les saboteurs effectuent d'abord des repérages discrets avant de passer à l'acte.
Qui est responsable de la protection des infrastructures critiques ?
La responsabilité de la protection des infrastructures critiques est partagée entre l'État et le secteur privé. L'État définit le cadre juridique et l'analyse nationale des menaces, tandis que les propriétaires et exploitants d'installations vitales sont responsables de la sécurité opérationnelle de leurs installations.
Aux Pays-Bas, le Coordonnateur national pour la lutte contre le terrorisme et la sécurité (NCTV) coordonne l'approche au niveau national. Des organismes de surveillance sectoriels, tels que l'Autorité néerlandaise de sûreté nucléaire et de radioprotection ou l'Inspection de l'environnement humain et des transports, veillent au respect de la réglementation dans des domaines spécifiques.
Pour les organisations du secteur privé, cela signifie qu'elles ne peuvent pas se reposer uniquement sur la sécurité publique. Elles ont l'obligation légale et morale de prendre elles-mêmes des mesures de sécurité adéquates, de réaliser des analyses de risques et de coopérer avec les organismes gouvernementaux compétents en cas d'incident. La collaboration entre les acteurs publics et privés, également appelée partenariat public-privé, est indispensable à cet égard.
Comment détecter rapidement un sabotage d'infrastructures vitales ?
La détection précoce du sabotage repose sur la surveillance continue des sites physiques et des systèmes numériques. Tout comportement anormal, toute tentative d'accès inhabituelle, tout dysfonctionnement inexpliqué ou toute présence suspecte autour d'un objet sont autant de signaux qui doivent être identifiés et traités immédiatement.
méthodes de détection physique
Les systèmes de caméras avec analyse d'images, détecteurs de mouvement et de clôture, ainsi que les inspections physiques régulières, constituent la base de la détection physique précoce. Le personnel de sécurité, formé à la reconnaissance des comportements suspects, apporte une dimension humaine que la technologie ne peut entièrement remplacer. De plus, les journaux d'accès et de circulation permettent de savoir qui se trouvait à un endroit et à quel moment.
méthodes de détection numérique
Sur le plan numérique, les systèmes de gestion des informations et des événements de sécurité (SIEM), la détection d'intrusions réseau et la détection d'anomalies sont essentiels. Ces systèmes analysent en continu les flux de trafic et déclenchent une alarme en cas d'anomalie. Les réseaux industriels nécessitent des solutions spécifiques, car les outils de sécurité informatique standard ne sont pas toujours compatibles avec les technologies opérationnelles (OT).
Quelles sont les mesures de sécurité qui protègent le mieux les infrastructures critiques ?
La sécurité la plus efficace des infrastructures critiques repose sur une approche multicouche combinant la sécurité d'accès physique, la protection numérique et des mesures organisationnelles. Aucune mesure n'est infaillible ; la force de cette approche réside dans la combinaison et la coordination des différents niveaux de sécurité.
Les mesures essentielles comprennent :
- Contrôle d'accès : Le contrôle strict des accès aux zones, systèmes et informations constitue l'une des mesures de sécurité les plus fondamentales. Un système de contrôle d'accès bien configuré empêche les personnes non autorisées d'accéder aux composants critiques.
- Sécurité du périmètre et du site : Des clôtures, des barrières, des systèmes d'éclairage et des dispositifs de sécurité limitent l'accès physique aux sites sensibles.
- Segmentation du réseau : En séparant strictement les réseaux opérationnels des réseaux de bureaux, vous limitez les dommages qu'une attaque numérique peut causer.
- Authentification multifactorielle : L'authentification multifacteurs est une exigence fondamentale pour accéder aux systèmes critiques.
- Entraînement à la conscience : Les employés qui reconnaissent les menaces et savent comment réagir constituent une ligne de défense active.
- Analyses régulières des risques et tests d'intrusion : En détectant proactivement les vulnérabilités, les organisations peuvent combler les failles de sécurité avant qu'un attaquant ne les découvre.
Que faire en cas de suspicion ou de découverte de sabotage ?
En cas de suspicion ou de constatation de sabotage, vous devez agir immédiatement conformément au plan d'intervention d'urgence préétabli. Cela implique : de documenter l'incident, d'alerter les parties prenantes internes et externes concernées, de limiter les dégâts et de recueillir les preuves nécessaires à l'enquête.
Plus précisément, vous suivez les étapes suivantes :
- Alerte immédiate : Informez la personne responsable de la sécurité et, selon la gravité de la situation, également la police, le Centre national de cybersécurité (NCSC) ou toute autre autorité compétente.
- Limiter les dégâts : Isolez les systèmes ou zones touchés afin d'éviter toute propagation ou dommage supplémentaire, mais n'agissez que dans les limites du plan d'intervention en cas d'incident.
- Documentez tout : Consignez ce qui a été observé, quand et par qui. Ces informations sont essentielles pour l'enquête et pour améliorer la sécurité par la suite.
- Sécuriser les preuves : Ne modifiez pas la situation tant que les enquêteurs autorisés ne sont pas sur place, sauf si des risques immédiats pour la sécurité l'exigent.
- Évaluer et améliorer : Suite à la gestion de cet incident, une analyse approfondie sera menée afin de déterminer comment le sabotage a été possible et quels ajustements permettront de renforcer la sécurité.
Un bon plan de réponse aux incidents ne s'improvise pas au moment où un problème survient. Des exercices réguliers et des analyses de scénarios permettent à chacun de connaître son rôle au moment crucial.
Souhaitez-vous faire évaluer ou renforcer la sécurité de vos infrastructures critiques par des professionnels ? Contactez-nous Contactez Sellox pour une consultation sans engagement.
Vous voulez savoir à quoi cela ressemble dans votre secteur ? Découvrez comment Sellox configure l’accès pour centres de données et informatique critique, pour gouvernement et espace public et pour environnements de défense et de haute sécurité. Ou présentez-nous directement votre situation via le formulaire de contact.
Foire aux questions
À quelle fréquence une organisation doit-elle revoir son plan de sécurité pour ses infrastructures critiques ?
Un plan de sécurité pour les infrastructures critiques doit être revu au moins une fois par an, mais également après chaque incident majeur, changement organisationnel important ou évolution du paysage des menaces. Les menaces évoluant rapidement, un plan statique peut devenir obsolète en quelques mois seulement. Il est donc essentiel de compléter la revue annuelle par des tests d'intrusion et des exercices réguliers afin d'évaluer en permanence l'efficacité du plan.
Quelles sont les erreurs les plus fréquentes lors de la sécurisation des infrastructures critiques ?
L'une des erreurs les plus fréquentes consiste à considérer la sécurité physique et la sécurité numérique comme deux domaines distincts, alors qu'elles sont inextricablement liées. Parmi les autres erreurs courantes, on peut citer la sous-estimation des menaces internes, l'absence de plan de réponse aux incidents éprouvé et la négligence de la sécurité de la chaîne d'approvisionnement. Les organisations se concentrent souvent sur les mesures techniques, mais oublient que le manque de formation du personnel demeure l'une des principales vulnérabilités.
Quelles lois et réglementations s'appliquent aux organisations qui gèrent des infrastructures vitales ?
Aux Pays-Bas, les organismes gérant des infrastructures critiques sont soumis, entre autres, à la loi néerlandaise sur la sécurité des réseaux et des systèmes d'information (Wbni), qui transpose la directive européenne NIS2. Selon le secteur d'activité, des réglementations sectorielles supplémentaires et un contrôle exercé par des autorités telles que l'ANVS ou l'ILT peuvent s'appliquer. Il est fortement recommandé de solliciter des conseils juridiques et de sécurité afin de garantir la pleine conformité, car le non-respect de ces obligations peut entraîner des amendes et une responsabilité accrue.
Comment garantir la sécurité des systèmes anciens et obsolètes (systèmes hérités) au sein des infrastructures critiques ?
Les systèmes hérités posent un défi particulier car, bien qu'ils assurent des fonctions critiques, ils sont souvent difficiles à corriger ou à remplacer. Une approche efficace combine la segmentation du réseau pour isoler ces systèmes, une surveillance accrue pour détecter rapidement les anomalies et des mesures compensatoires telles qu'un contrôle d'accès physique strict. À plus long terme, une migration progressive vers des systèmes plus modernes et plus sécurisés est inévitable.
Comment impliquer efficacement les employés dans la sécurité des infrastructures critiques ?
L'engagement efficace des employés commence par une formation de sensibilisation ciblée qui dépasse le cadre de l'e-learning annuel : pensez à des exercices réalistes, des simulations d'hameçonnage et des scénarios pratiques en lien avec leur travail quotidien. De plus, instaurez une culture du signalement sécurisée où les employés peuvent signaler les situations suspectes sans hésitation. Les employés qui comprennent l'importance de la sécurité et leur rôle personnel en la matière constituent une ligne de défense active et précieuse.
Quelle est la différence entre un plan de continuité d'activité (PCA) et un plan de réponse aux incidents, et avez-vous besoin des deux ?
Un plan de réponse aux incidents se concentre sur la réaction immédiate pendant et immédiatement après un incident de sécurité : détection, confinement, communication et préservation des preuves. Un plan de continuité d’activité (PCA) vise à assurer la continuité des activités à plus long terme, afin que les processus critiques puissent se poursuivre autant que possible, même en cas de perturbation majeure. Pour les organisations gérant des infrastructures vitales, ces deux plans sont indispensables et doivent être alignés pour garantir une transition fluide entre la gestion de crise, la reprise et la continuité des activités.
Quand est-il judicieux de faire appel à un partenaire de sécurité externe pour la protection des infrastructures critiques ?
Un partenaire de sécurité externe est précieux lorsque les connaissances ou les ressources internes font défaut, lorsqu'une évaluation objective de la sécurité actuelle est nécessaire, ou lorsqu'une expertise pointue est requise pour des menaces spécifiques telles que la sécurité des systèmes OT ou les cyberattaques sophistiquées. Les partenaires externes peuvent également contribuer à la réalisation d'analyses de risques, de tests d'intrusion et à l'élaboration ou à la mise à l'épreuve de plans de réponse aux incidents. Il est essentiel de toujours choisir un partenaire justifiant d'une expérience avérée dans le secteur concerné et d'une bonne connaissance des lois et réglementations applicables.